🚨 Node.js도 뚫렸다?!
압축 풀다가 메모리 경계를 넘는다고?
벨로키 개발자와 벨로키 보안 담당자가 알려주는 Brotli 취약점 이야기. 원리부터 내 서비스 점검·패치·재배포까지 차근차근 가보자.
공식 확인: 10월 21일 보안 패치 공개
벨로키 개발자와 벨로키 보안 담당자가 알려주는 Brotli 취약점 이야기. 원리부터 내 서비스 점검·패치·재배포까지 차근차근 가보자.
공식 확인: 10월 21일 보안 패치 공개
원리 → 노출 경로 → 업데이트 → 실행 중인 버전 확인 · 그림 속 상황은 이해를 돕는 비유야.
THE BIG PICTURE
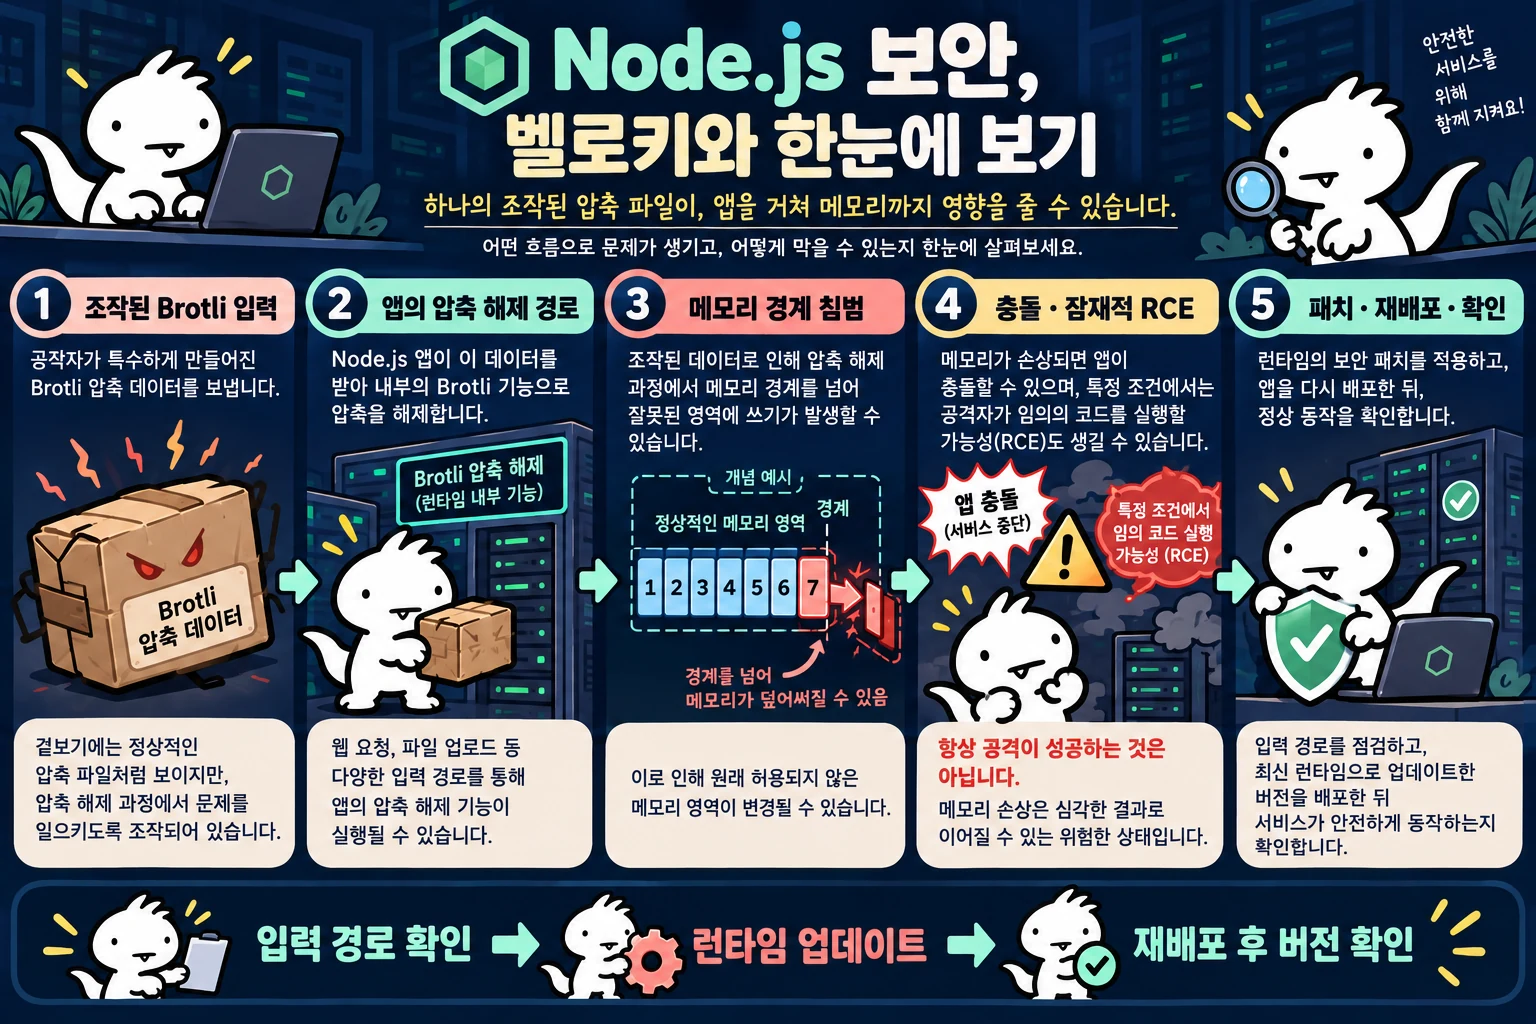
확인할 연결고리는 세 개야. 공격자가 제어하는 입력이 들어오고, 앱이 그것을 취약한 Brotli 디코더로 압축 해제하며, 그 과정에서 메모리 경계를 넘는 쓰기가 일어나는 거지. 오른쪽의 방패는 런타임 패치와 재배포를 뜻해.
취약점 사실: Node.js 공식 보안 공지. 그림의 전달 경로는 이해를 위한 예시이며 공식 재현 절차가 아니야.
서버는 네트워크로 데이터를 주고받을 때 용량을 줄이려고 압축을 사용해. 대표적으로 Brotli가 있지. 택배 상자처럼 꽉 눌러 담은 데이터를 받아서 다시 펼치는 거야.
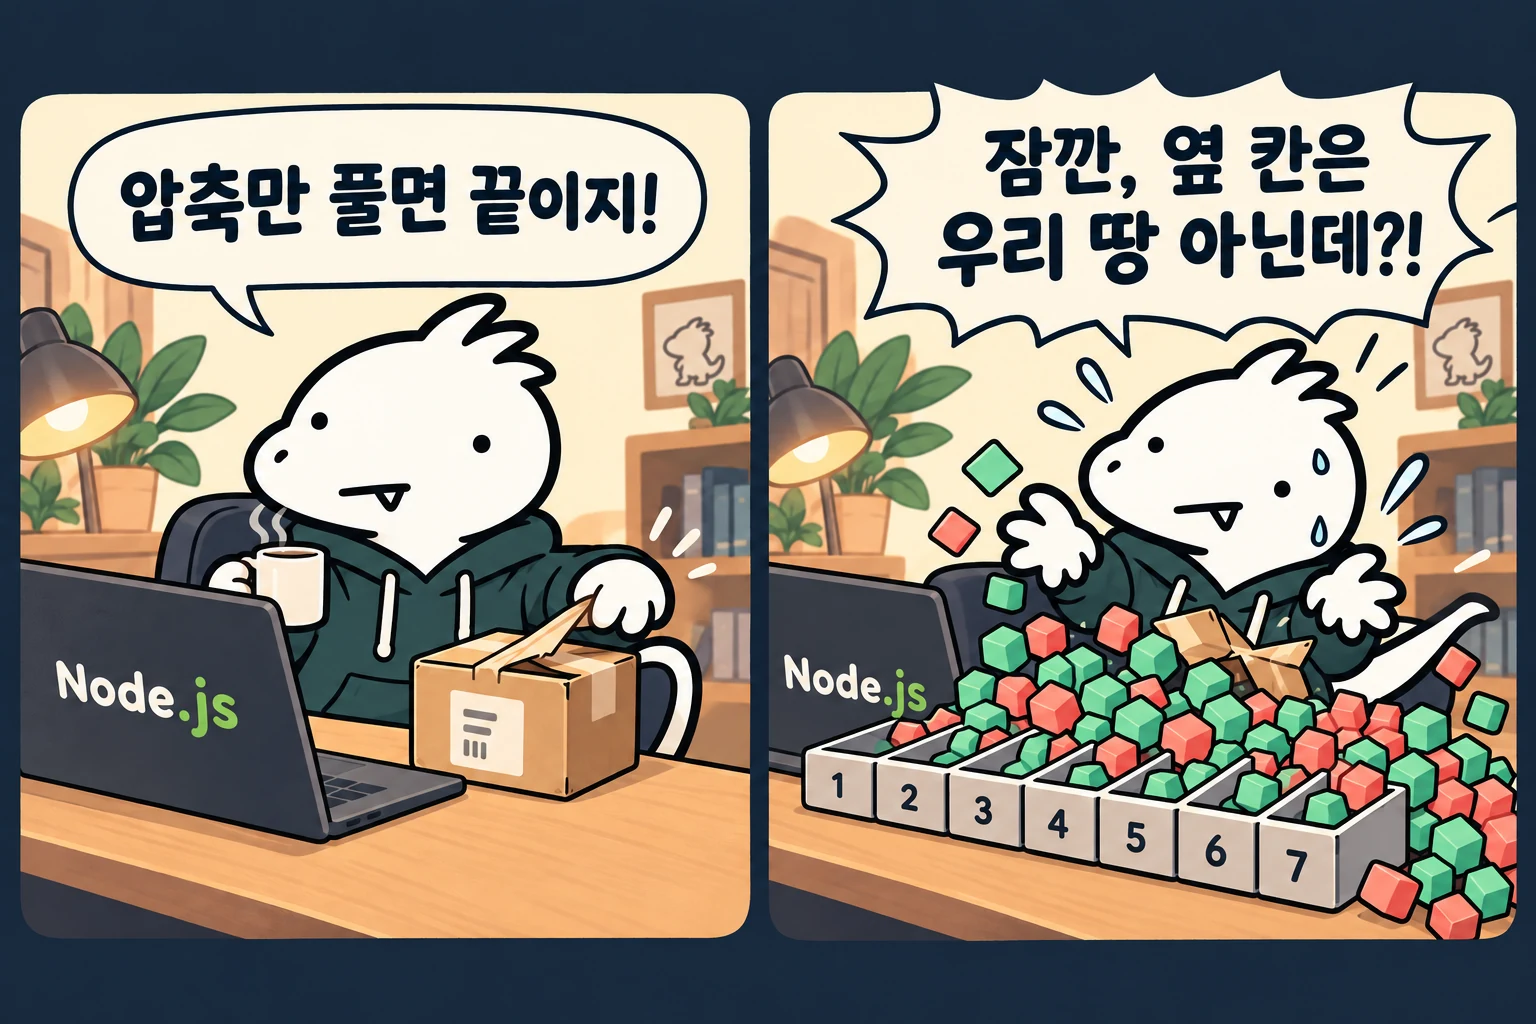
압축 해제기는 입력을 읽고 결과를 메모리에 기록해. 이때 잘못 만들어진 압축 데이터 때문에 허용된 메모리 범위 바깥에 쓰는 버그가 있으면 심각한 보안 문제가 생길 수 있어.
우리가 쓰는 코드는 JavaScript여도, Node.js 안에는 네트워크·암호화·압축을 처리하는 네이티브 코드와 라이브러리가 있어. JS 코드에서 기능을 호출하면 아래 계층의 구현이 실제 작업을 맡는 구조야. 이번 릴리스에도 Brotli 의존성 수정이 포함돼 있어.
손님이 메뉴판에 안전하게 주문해도 주방 기계에 문제가 있으면 음식 만드는 과정은 위험할 수 있잖아. “우리 앱은 JS만 써요”라는 말만으로 런타임 취약점이 사라지지는 않아.
Brotli는 압축 형식이야. ZIP과 같은 뜻이 아니고, 이번 문제도 모든 ZIP 업로드가 곧바로 공격이라는 의미는 아니야.
Node.js에서는 node:zlib의 brotliDecompress(), createBrotliDecompress() 같은 API로 압축을 풀 수 있어. 직접 호출하지 않아도 사용하는 패키지의 내부 경로를 살펴봐야 해.
Node.js 프로젝트는 2026년 10월 21일 22.x, 24.x, 26.x에 대한 보안 릴리스를 공개했어. 총 10개 취약점을 수정했고, 그중 특히 주목받은 게 CVE-2026-111497야.
CVE-2026-111497 · HIGH · 잠재적 RCE
Brotli 디코더의 out-of-bounds write(범위 밖 쓰기) 문제. 공식 공지에 원격 코드 실행 가능성이 명시되어 있어.
주의: 취약점이 공개됐다는 사실과 실제 공격이 발생했다는 사실은 다름. 이 공지에는 실제 악용 사례 여부가 명시되어 있지 않아. 공격이 없었다고 단정할 근거도 아니야.
예를 들어 앱이 업로드된 압축 데이터를 풀거나, 외부 서비스에서 받아온 Brotli 응답을 직접 처리하는 경우를 생각해봐. 입력값을 공격자가 제어할 수 있는지가 위험 평가의 핵심이야.
Remote Code Execution, 즉 원격 코드 실행이야. 단순히 서버가 꺼지는 DoS와 달리, 공격자가 서버에서 의도하지 않은 코드를 실행하게 만들 가능성을 뜻해. 다만 이 취약점에서 모든 입력이 곧바로 RCE를 성공시키는 건 아니야.
정상적인 압축 해제: 할당된 공간에만 데이터를 써요.
실제 공격 코드가 아니라 메모리 경계 개념을 보여주는 교육용 그림입니다.
아래는 공식 공지의 취약점 특성을 바탕으로 만든 실무 점검 예시야. 어떤 프레임워크가 무조건 취약하다는 목록은 아니야.
| 상황 | 확인할 것 | 판단 포인트 |
|---|---|---|
| 사용자가 보낸 압축 본문·파일 | 미들웨어와 업로드 후처리가 Brotli를 푸는지 | 외부 입력이 디코더에 닿으면 우선 확인 |
| 외부 API·크롤링·웹훅 데이터 | HTTP 클라이언트의 응답 압축 해제 경로 | 받는 데이터도 신뢰 경계를 넘을 수 있어 |
| 프록시·CDN에서 압축 처리 | 실제로 압축을 푸는 프로세스와 라이브러리 | 앞단이 있다고 앱 경로를 생략하면 안 돼 |
| 정적 파일 빌드·내부 배치 | 다운로드 자료와 외부 산출물 처리 | 인터넷 요청이 없어도 입력 출처를 확인 |
이번 묶음에는 TLS·DNS 등 다른 수정도 있어. Brotli 노출 경로 조사는 우선순위를 정하는 재료고, 보안 릴리스 적용은 별도로 진행해야 해.
# 프로젝트 루트에서 실행 · 경로/호출 후보를 찾는 용도
rg -n 'brotliDecompress|createBrotliDecompress|node:zlib|Content-Encoding|content-encoding' src server lib
# 실제 실행 환경에서 런타임과 내장 Brotli 버전 확인
node -p 'JSON.stringify({node:process.version,brotli:process.versions.brotli})'
없는 디렉터리는 실제 프로젝트 경로로 바꿔줘. 문자열 검색은 패키지 내부의 간접 호출을 놓칠 수 있어. 검색 결과가 없다는 이유로 안전 판정을 내리면 안 돼.
| 구분 | 이번 Node.js | 일반적인 메모리 고갈형 취약점 |
|---|---|---|
| 문제 | 메모리 범위 밖 쓰기 | 메모리·CPU 과다 사용 |
| 대표 결과 | 메모리 손상, 잠재적 RCE | OOM, DoS |
| 직관적 비유 | 옆집 창고까지 물건 밀어넣기 | 창고에 물건을 무한히 쌓기 |
위 표는 공격 유형 비교야. 앞서 다룬 특정 PHP CVE와 1:1 대응하는 기술적 비교는 아님.
| 계열 | 취약한 범위 | 최소 수정 버전 |
|---|---|---|
| 22.x | 22.x 중 22.23.4 미만 | 22.23.4 |
| 24.x | 24.x 중 24.22.1 미만 | 24.22.1 |
| 26.x | 26.x 중 26.12.1 미만 | 26.12.1 |
아니. 지원 종료(EOL) 버전은 이번 표에 없다고 안전한 게 아니야. 공식 프로젝트도 지원되는 최신 보안 버전 사용을 권고해.
node -v
which node
# 컨테이너 내부도 확인
docker exec <container> node -v
2026-10-21 릴리스의 최소 수정 버전과만 비교해. 최신 보안 상태 전체를 보장하는 검사기는 아니야. 계열은 같아도 마이너·패치 숫자까지 확인해야 해.
수정 버전 근거: 22.23.4 · 24.22.1 · 26.12.1. 표의 “이상”은 같은 메이저 계열 내 비교야. 적용할 때는 그 계열의 최신 보안 릴리스도 확인해.
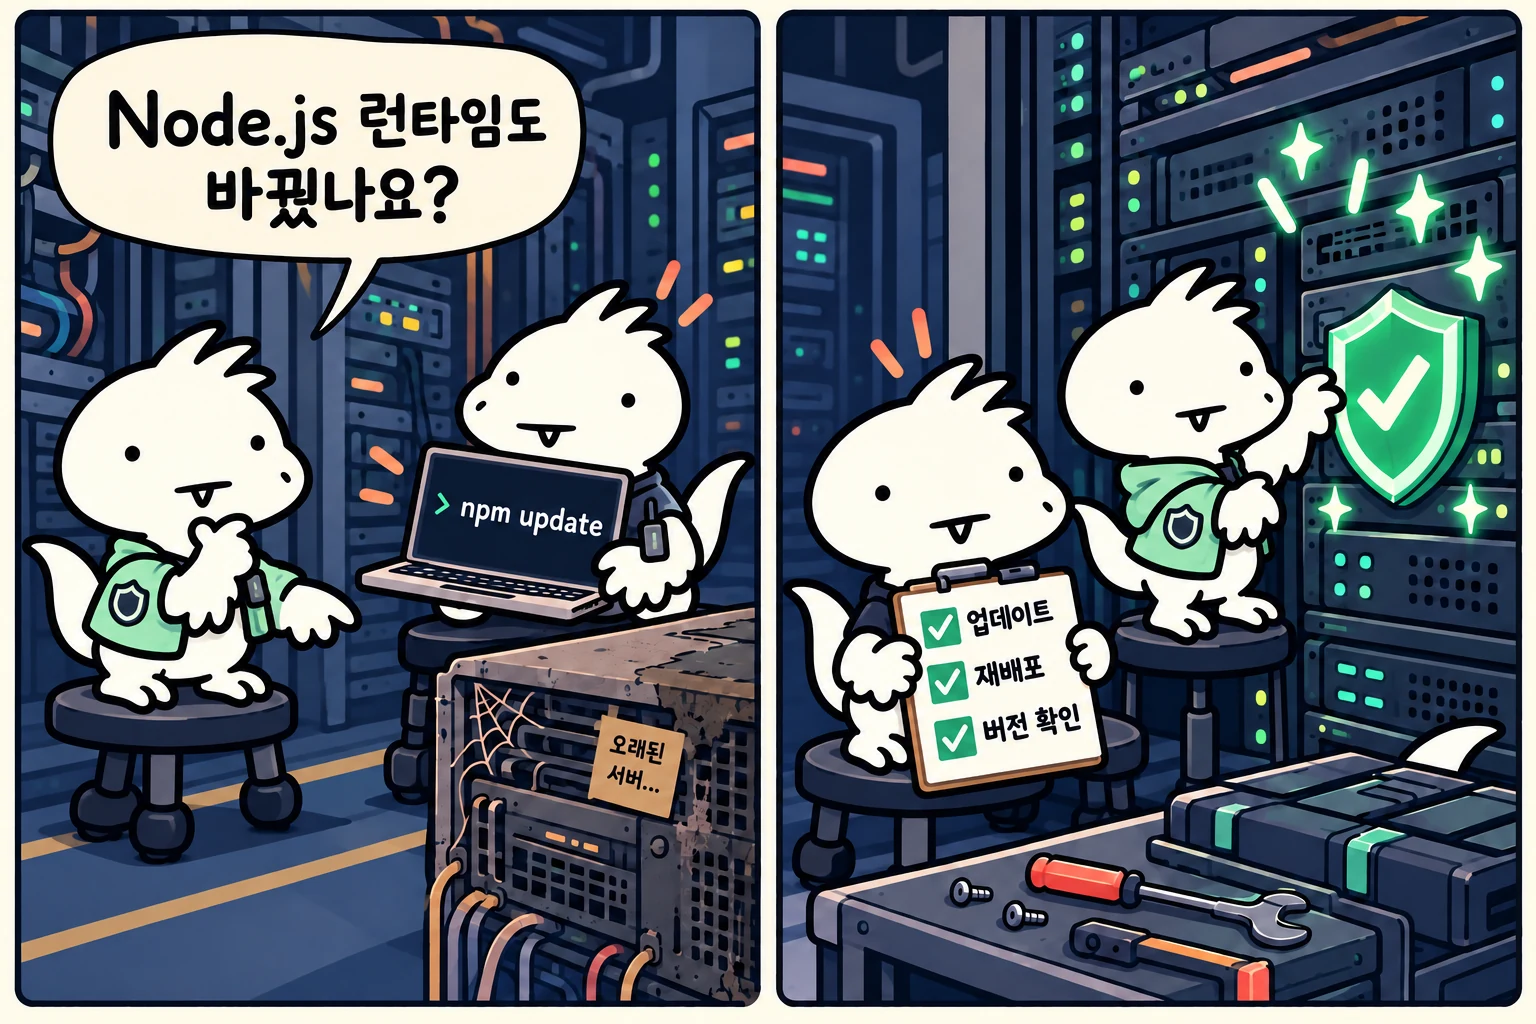
npm update는 프로젝트 패키지를 갱신하는 명령이야. 이번처럼 Node.js에 포함된 Brotli 구현을 수정하는 패치는 Node.js 실행 파일 또는 그것을 담은 컨테이너 이미지를 바꿔야 적용돼. package.json의 engines만 수정해도 실행 중인 서버가 자동으로 바뀌지는 않아.
패치 전 임시 조치로 신뢰하지 않는 압축 데이터의 처리 경로를 제한할 수 있지만, WAF나 입력 필터링만으로 패치를 대체하면 안 돼.
베이스 이미지 태그·다이제스트를 확인하고, 수정 런타임이 담긴 이미지로 다시 빌드·배포해. 기존 컨테이너는 새 이미지가 생겼다고 자동 교체되지 않아.
# 예시: 24.x 최소 수정 버전
FROM node:24.22.1-bookworm-slim
# 실제 운영은 최신 패치와
# 조직의 이미지 고정 정책을 적용
사용하는 설치 방식으로 업데이트하고 프로세스를 재시작해. 터미널의 Node와 서비스 매니저가 쓰는 Node가 다를 수도 있어. 최종적으로 앱 프로세스의 process.version을 확인해.
관리형 런타임은 제공자의 적용 일정·지원 버전을 확인하고 새 리비전으로 배포해.
체크는 이 페이지에서 스스로 확인하는 용도이며 저장되지는 않아. 알려진 취약 버전으로 롤백하면 위험이 다시 생기므로 복구 시 노출 제한도 함께 판단해.
응. 공식 공지에 포함된 나머지 이슈도 꽤 중요해.
| 영역 | 대표 취약점 | 쉽게 말하면 |
|---|---|---|
| DNS | CVE-2026-105482 | 특수 문자 때문에 도메인 처리 혼동 |
| TLS | CVE-2026-105483, 106069 | 인증서 호스트명 검증 우회 가능성 |
| 암호학 | CVE-2026-106074 | 특정 스냅샷 환경에서 난수 반복 |
| 권한 모델 | CVE-2026-106073 | 파일 경로 검사 시 권한 제한 우회 |
| HTTP | CVE-2026-105481 | Keep-alive 응답 처리 순서 문제 |
이 외에도 인증서 검증(CVE-2026-106072), ZIP 처리(CVE-2026-106070, 26.x), 권한 모델 와일드카드 검사(CVE-2026-106071, 26.x) 이슈가 포함돼. 취약점마다 영향을 받는 버전과 공격 전제조건이 달라서 모두 RCE라고 말하면 안 돼.
운영 서버가 많으면 사람이 하나씩 뒤지기보다 AI에게 점검 스크립트와 패치 PR을 만들게 하는 편이 효율적이야. 단, AI가 제안한 수정은 반드시 테스트하고 검토해야 해.
현재 서비스의 Node.js 보안 점검을 도와줘. 2026-10-21 공식 Node.js 보안 공지를 기준으로 22.x/24.x/26.x의 패치 최소 버전(22.23.4/24.22.1/26.12.1)을 확인하고, EOL 버전도 탐지해줘. package.json, Dockerfile, CI 워크플로, Kubernetes 이미지, 실제 런타임 버전을 점검하는 읽기 전용 스크립트를 먼저 작성해줘. 서비스별 위험도와 패치 우선순위, 호환성 테스트, 롤백 계획을 제시하고, 수정은 별도 PR로 준비해줘. 비밀정보 출력이나 운영 환경 변경은 사전 승인 없이 하지 마.
아니야. br은 Brotli 압축을 표시하는 정상적인 값이야. 헤더는 처리 경로를 찾는 단서일 뿐이야. 악성 입력 여부와 실제로 어느 디코더가 실행되는지 따로 확인해야 해.
JS 예외 처리는 일반 오류 처리에 필요하지만, 네이티브 코드의 메모리 손상을 복구하는 보안 경계로 볼 수는 없어. 수정된 런타임을 적용하는 게 우선이야.
입력 크기·처리 시간·동시성 제한은 자원 고갈 방어에 도움이 돼. 하지만 메모리 범위 밖 쓰기를 일반적인 크기 제한만으로 해결했다고 볼 수는 없어. 임시 통제와 런타임 패치를 함께 진행해.
충돌만으로 공격 성공을 확정할 수는 없어. 반대로 멀쩡히 켜져 있다고 침해가 없었다고 확정할 수도 없지. 요청·프로세스·인증·네트워크 로그와 배포 이력을 함께 살펴봐.
이번 사건 하나로 언어의 안전 순위를 매기기는 어려워. 운영 판단에는 사용 버전, 입력 노출, 실행 권한, 패치 속도가 더 직접적인 기준이 돼. 언어 팬클럽 싸움은 서버 업데이트 끝내고 하자 🦖
API 설명: zlib 문서 · 운영 방어 원칙: Node.js 보안 모범 사례. FAQ의 운영 판단은 이를 바탕으로 정리한 설명이야.
Node.js 취약점은 진짜다. 하지만 모든 서버가 즉시 뚫렸다는 뜻은 아니다.
2026년 10월 21일 공식 보안 릴리스가 나왔고, Brotli 메모리 손상으로 잠재적인 RCE 위험이 확인됐어. 노출 경로를 확인하고 지원되는 수정 버전으로 업데이트하는 게 핵심!
③ Node.js 22.23.4 릴리스 노트 · 24.22.1 릴리스 노트
공식 공지의 사실과 설명을 위한 비유·점검 예시를 구분했어. 이미지는 AI로 제작했고, 메모리 7칸은 실제 버퍼 크기나 공식 공격 재현 조건을 뜻하지 않아.
작성 기준일: 2026-10-23. 취약점 세부 악용 조건 및 공격 발생 여부는 새 정보에 따라 달라질 수 있음.